
サーバーワークスがClaude導入パッケージ提供開始 AWS上で認証・監査・コスト管理を一括構築
公開日:2026年10月19日
3行解説
- サーバーワークスが、ClaudeをAmazon Bedrock経由で使う企業向けパッケージを開始しました。
- 認証・監査・コスト管理・セキュリティを、企業のAWS環境にまとめて構築します。
- 利用上限の設定や確認を管理コンソールで行え、社内審査と運用を進めやすくします。
ニュースの概要
株式会社サーバーワークスは2026年10月16日、Amazon Bedrock経由で「Claude in Amazon Bedrock, powered by Anthropic」を業務利用する企業向けに、「Claude 導入パッケージ on Amazon Bedrock」の提供開始を発表しました。パッケージでは、企業のAWS環境に対して認証、監査、コスト管理、セキュリティの機能をまとめて構築します。あわせて、導入後のソフトウェア保守や問い合わせ対応を含む運用支援プランも用意するとしています。
何が新しいのか
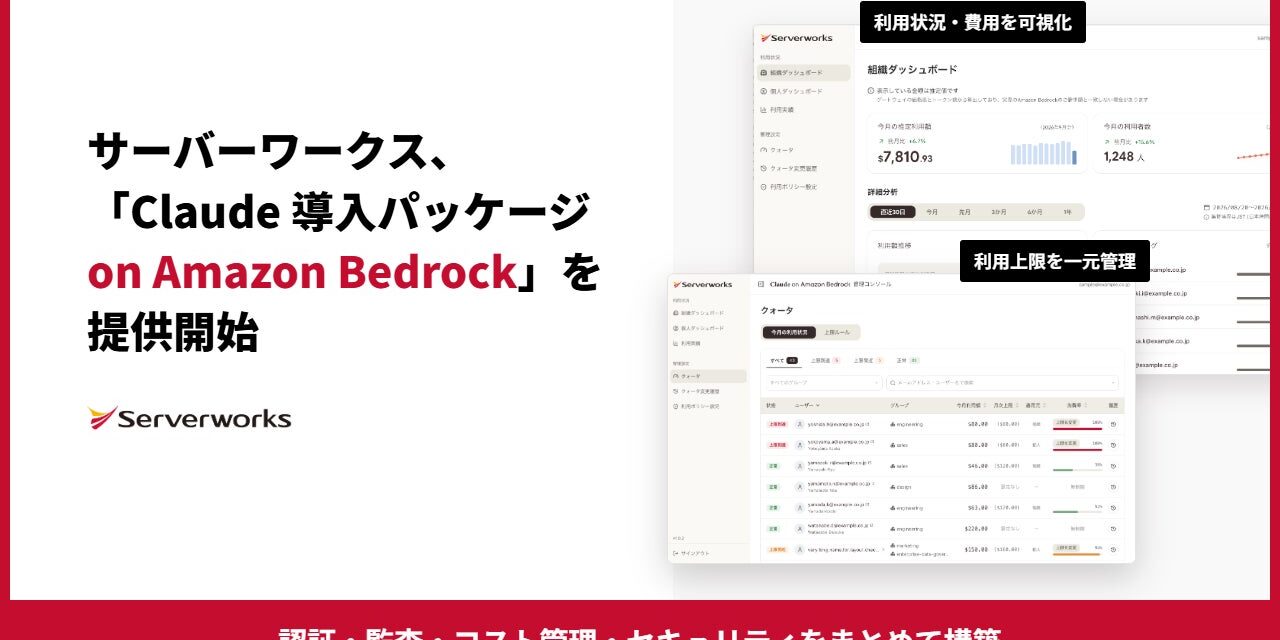
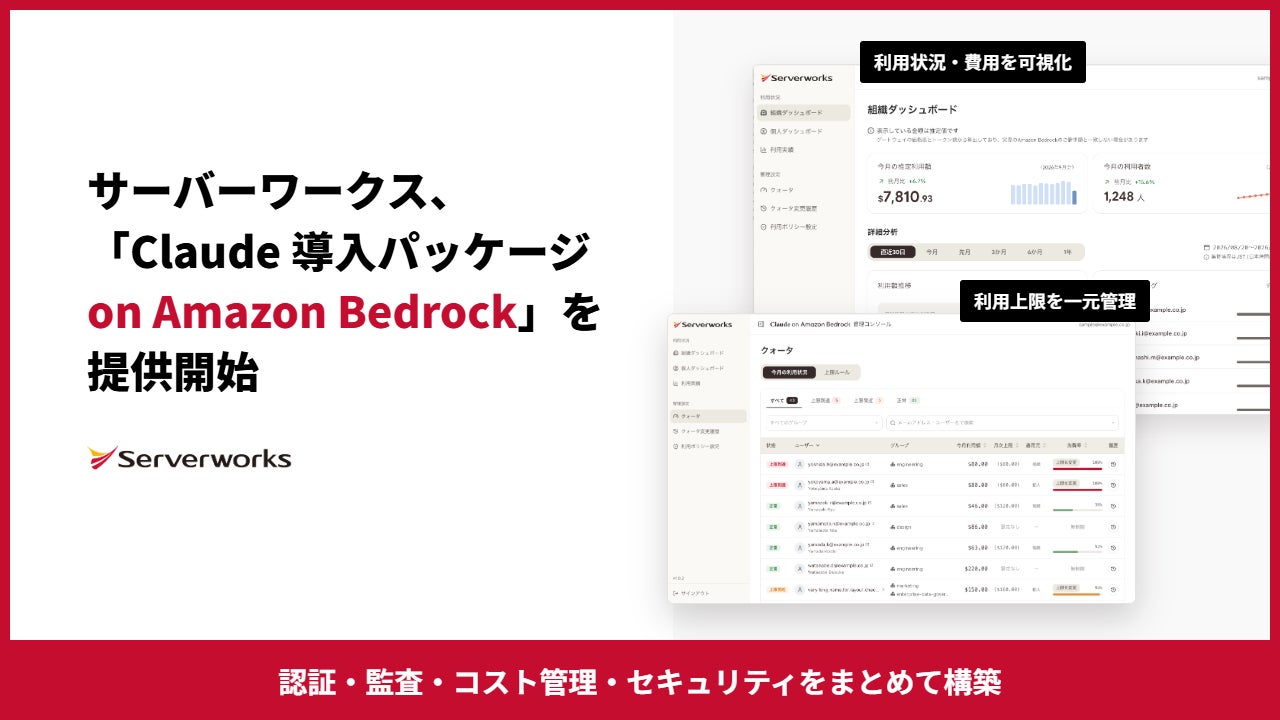
新しい点は、Claudeを使えるようにするだけでなく、企業内で使うために必要な周辺機能をまとめて構築して渡すところです。リリースでは、利用状況・費用・利用上限を専用管理コンソールで確認・設定できるとしています。組織ダッシュボードでは推定利用額や利用者数、利用額推移、利用者別ランキング、モデル別トークンを確認できます。クォータ画面では、ユーザー・グループ単位の月次上限や消費率、上限到達者の絞り込み、上限変更履歴の確認が可能です。
企業側は、使い始める前に統制の仕組みを整え、運用段階では利用状況を見ながら管理します。
グリットアーツ編集部の分析
この発表で実務上大きいのは、認証・監査・コスト管理・セキュリティを一体で構築すると明示した点です。生成AIの導入は、モデルの性能よりも「誰が使えるか」「どこまで記録するか」「いくら使ったか」を先に決めないと本番運用に進みにくいからです。特に、ユーザー・グループ単位の月次上限や消費率を見られるため、部門別の利用統制を設計しやすい構成といえます。一方で、実際の社内ルールに合わせた細かな権限設計や監査要件は、個社ごとに詰める必要があるとみられます。
日本の現場で考えると
日本企業では、情報システム部門とセキュリティ部門の確認を通してから使い始めるケースが多く、このパッケージはその前提に合わせた作りです。特に、社内で生成AIの利用を広げたいが、利用者ごとの上限管理や費用の見える化が弱い企業には向いています。逆に、すでに独自の認証基盤や監査基盤が厳密に整っている現場では、標準構成が自社ルールにどこまで合うかを先に確認した方がよいでしょう。運用開始後は、利用部門ごとの責任分担を決めないと、上限超過時の対応が曖昧になりやすい点も注意が必要です。
導入・検討時に確認したいこと
- 2つの利用形態の違いと、併用・移行・拡張の手順
- 認証、監査、セキュリティで標準構成に含まれる範囲
- ユーザー・グループ単位の上限設定と変更履歴の扱い
- 導入後の保守範囲と問い合わせ対応の窓口
- 既存のAWS運用ルールや社内審査との整合性
現時点で分かっていないこと
提供情報だけでは、2つの利用形態の具体的な違いは分かりません。また、監査ログの保存期間や、どのレベルまで権限分離できるかも明示されていません。導入後の保守プランについても、対応時間や範囲は確認が必要です。
生成AIの導入は、モデル選定だけでなく認証や監査、利用上限の設計まで含めて考える必要があります。自社のAWS環境でどこまで統制を効かせるべきか整理したい場合は、基盤設計の観点から検討する価値があります。
ITインフラの構築・保守をご検討の方へ
「自社の環境にはどんな構成・保守体制が合うのか」お悩みではありませんか。貴社の現場課題に合わせたご提案をいたします。まずはご相談からお気軽にどうぞ。
出典: PR TIMES