
Forex RoboticsがUbuntu向け防御OSS「kevward」を公開 KEV照合と遮断を一体化
公開日:2026年11月2日
3行解説
- Forex Roboticsが、Ubuntuサーバ向け防御OSS「kevward」を公開した。
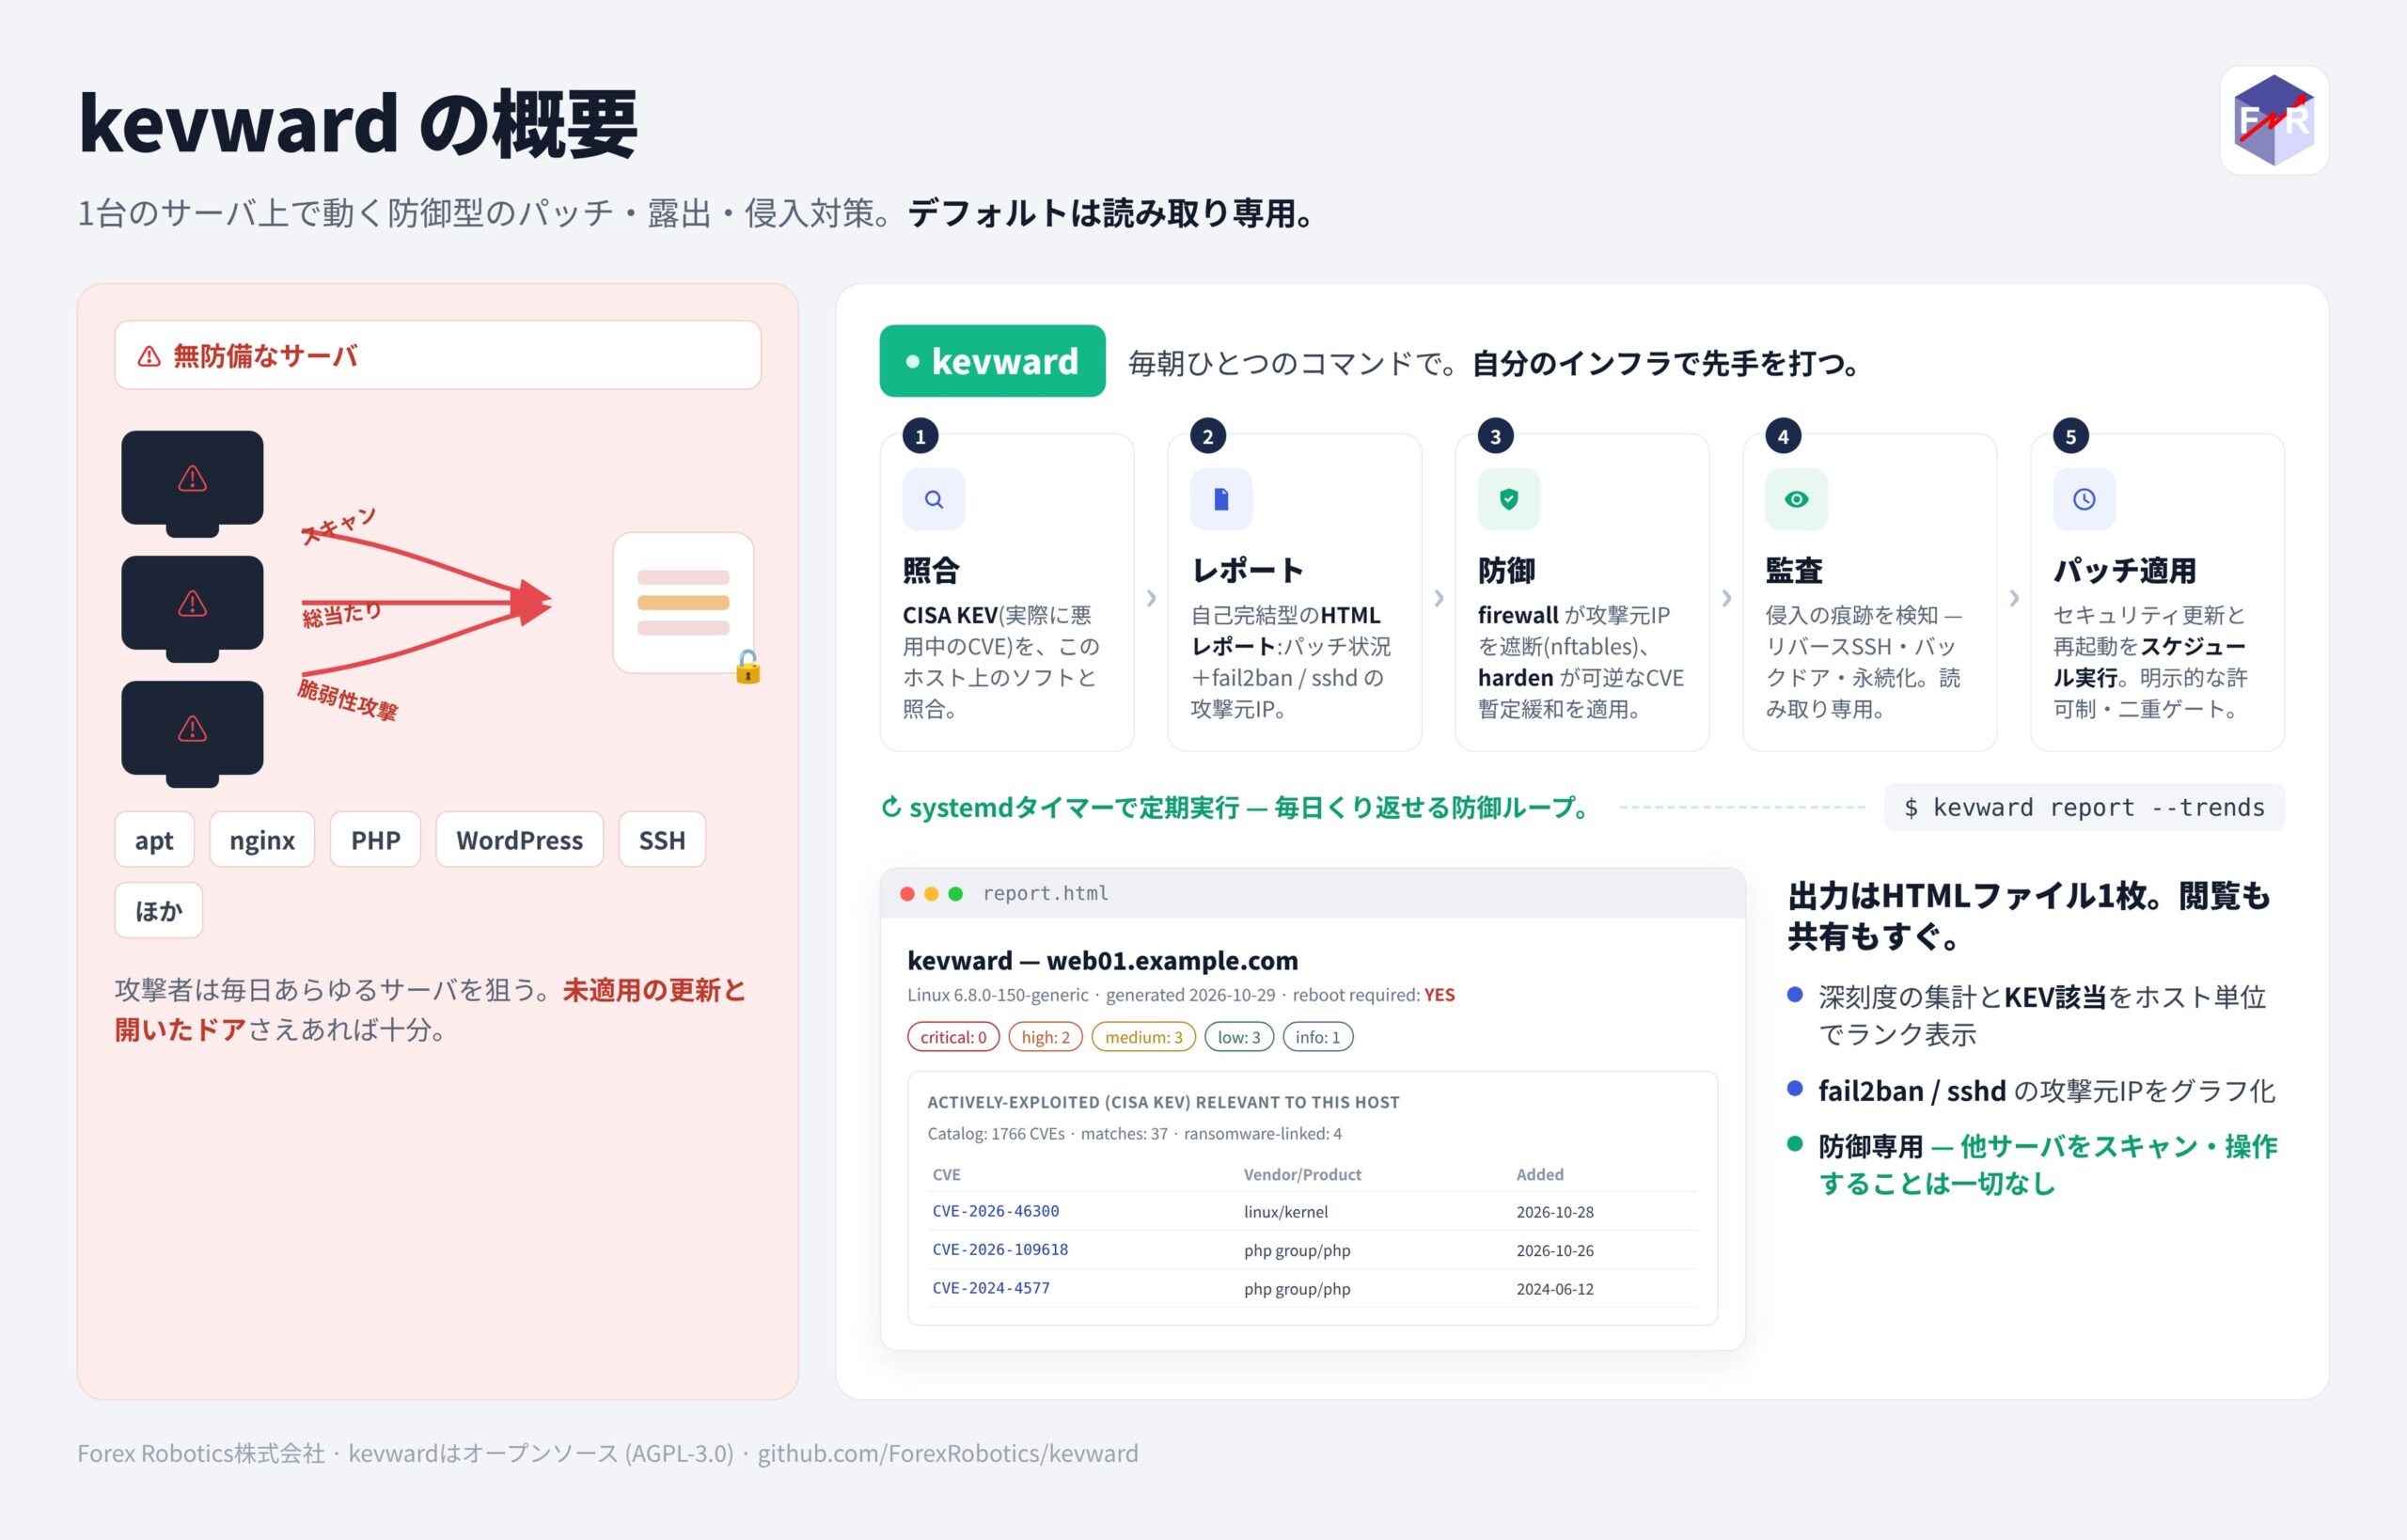
- CISA KEV照合、攻撃ログ可視化、nftables遮断、再起動後の緩和策再適用をまとめた。
- 対象は自ホストのみで、外部スキャンや攻撃を行わない防御専用ツールとされる。
ニュースの概要
Forex Robotics株式会社は2026年11月2日、Ubuntuサーバ向けの防御型脆弱性対策ツール「kevward」を、AGPL-3.0のオープンソースソフトウェアとして公開したと発表しました。公開先としてGitHub、PyPI、AIエージェント向けのガイド「AGENTS.md」を案内しています。対象OSはUbuntu 22.04 LTSと24.04 LTSです。対応領域として、apt更新、nginxやApache、MySQLやMariaDB、PostgreSQL、Redis、PHP、Node.js、OpenSSH、ufwなどが挙げられています。
何が新しいのか
このツールの新しさは、脆弱性の確認だけで終わらず、検知・可視化・遮断・再起動後の再適用・侵入痕跡の確認までを1つにまとめている点です。特に、CISA KEVとホスト上のソフトウェアを照合し、実際に悪用が確認された脆弱性を優先して扱う設計は、一般的な一覧型の脆弱性管理よりも運用の優先順位を付けやすくします。
自ホストの状態を見て、必要な防御を順に進める構成です。
また、攻撃元IPをnftablesで遮断し、CVE対応の暫定緩和策を再起動後も自動で再適用するとしているため、恒久パッチが出るまでのつなぎ運用を意識した作りです。さらに、侵入後の痕跡を読み取り専用でスキャンし、リバースSSHトンネルやバックドア通信、cronやsystemd、authorized_keysなどの永続化を洗い出す点も、単なる脆弱性一覧ツールとは異なります。
グリットアーツ編集部の分析
注目すべきは、kevwardが「防御専用」で、しかも動作対象を自ホストに限定している点です。これは、外部への診断や攻撃的な検査を避けたい企業にとって扱いやすい一方、ネットワーク全体を横断して調べる製品ではないことも意味します。つまり、導入効果は「広く浅く」ではなく、1台ごとの防御を素早く回すことにあります。Ubuntu 22.04/24.04と、nginx、Apache、MySQL系、Redis、PHP、Node.js、OpenSSHといった構成が前提なので、標準的なWeb・業務サーバには合わせやすい一方、独自構成が多い環境では検証が必要です。
日本の現場で考えると
日本の企業サーバでは、Ubuntu上でWebサーバやDB、SSHをまとめて運用しているケースが少なくありません。そうした環境では、KEV照合で優先度を付け、攻撃ログを見て、必要なら遮断と緩和策を入れる流れは実務に乗せやすいです。一方で、再起動を伴うパッチ適用をスケジュール化するため、夜間保守や停止許容時間を決めていない現場では使いにくくなります。外部スキャン型の診断を期待する用途より、自社サーバの保守を日々回す用途に向いています。
導入・検討時に確認したいこと
- CISA KEV照合で、実際の自社構成に対する検出精度と見逃しの有無を確認する。
- 対象ソフトがUbuntu 22.04/24.04の標準構成にどこまで合うかを事前に洗い出す。
- nftables遮断が業務通信や保守接続に副作用を出さないかを検証する。
- 再起動後の緩和策再適用が、既存の運用手順や構成管理と衝突しないかを見る。
- 侵入痕跡の検知結果を、既存の監視・チケット運用にどう渡すかを決める。
現時点で分かっていないこと
公開情報だけでは、検出精度や誤検知率、運用時の負荷は分かりません。また、Ubuntu以外のOSや、ここに挙がっていないミドルウェアへの対応範囲も明示されていません。実運用でどこまで自動化できるかは、実機検証で確認する必要があります。
Ubuntuサーバの脆弱性管理や再起動を伴う保守をどう組み込むかは、現場の運用設計で差が出ます。既存環境に当てはめた検証観点を整理したい場合は、運用・保守の見直しとあわせてご相談ください。
ITインフラの構築・保守をご検討の方へ
「自社の環境にはどんな構成・保守体制が合うのか」お悩みではありませんか。貴社の現場課題に合わせたご提案をいたします。まずはご相談からお気軽にどうぞ。
出典: PR TIMES